Résumé analytique: Cet article soutient que les Subject Matter Eligibility Declarations (« SMEDs »), ou déclarations relatives à l’éligibilité à la protection par brevet, peuvent être des outils utiles pour constituer un dossier factuel en réponse aux rejets fondés sur § 101, à condition de les utiliser avec rigueur. Une SMED ne doit pas demander à un inventeur ou à un expert d’affirmer que les revendications sont éligibles à la protection par brevet ; elle doit plutôt apporter des faits techniques corroborés, liés aux revendications, montrant comment une personne du métier comprendrait la description et les revendications comme définissant une amélioration technologique concrète. L’article explique que les directives de l’USPTO sur les SMEDs peuvent aider les demandeurs à présenter les preuves d’éligibilité pendant l’examen, mais qu’elles ne modifient pas le droit établi par le Federal Circuit et n’assouplissent pas l’exigence selon laquelle les revendications elles-mêmes doivent définir l’amélioration. À partir de deux déclarations Swoop, l’article montre comment des SMEDs efficaces peuvent présenter des revendications de commerce par courrier électronique sous l’angle d’architectures techniques de sécurité : l’une fait intervenir un paquet de contrôle d’authentification lié à un UUID et soumis à une expiration, pour les courriels de commande SMTP/mailto renvoyés ; l’autre fait intervenir une sécurité par jetons avec état, vérifiable cryptographiquement, pour les messages transactionnels fondés sur SMTP. La leçon centrale est que les SMEDs ne constituent pas un raccourci vers l’éligibilité : ce sont des outils de constitution du dossier dont la force persuasive dépend du lien avec les revendications, de la corroboration, du fondement dans la description et d’un exposé technologique centré sur les revendications.
I. Présentation
Les litiges relatifs à l'admissibilité aux brevets en vertu de 35 U.S.C. § 101 sont des questions juridiques formelles, mais les cas difficiles se réfèrent souvent à des faits techniques. Depuis Alice, les tribunaux et les examinateurs ont demandé si les revendications de brevet sont dirigées vers une exception judiciaire et, dans l'affirmative, si les éléments de la revendication de brevet, individuellement ou en tant que combinaison ordonnée, ajoutent suffisamment pour transformer la revendication de brevet en objet admissible au brevet. Alice Corp. Pty. Ltd. v. CLS Bank Int’l, 573 U.S. 208, 217–18 (2014). Ce cadre est juridique, mais il dépend souvent de propositions factuelles sous-jacentes: si la revendication de brevet change la fonctionnalité de l'ordinateur, si une combinaison ordonnée est bien comprise, de routine et conventionnelle, si une limitation peut pratiquement être exécutée dans l'esprit humain, et si la description du brevet aurait permis une amélioration technologique à une personne d'une compétence ordinaire dans l'art.
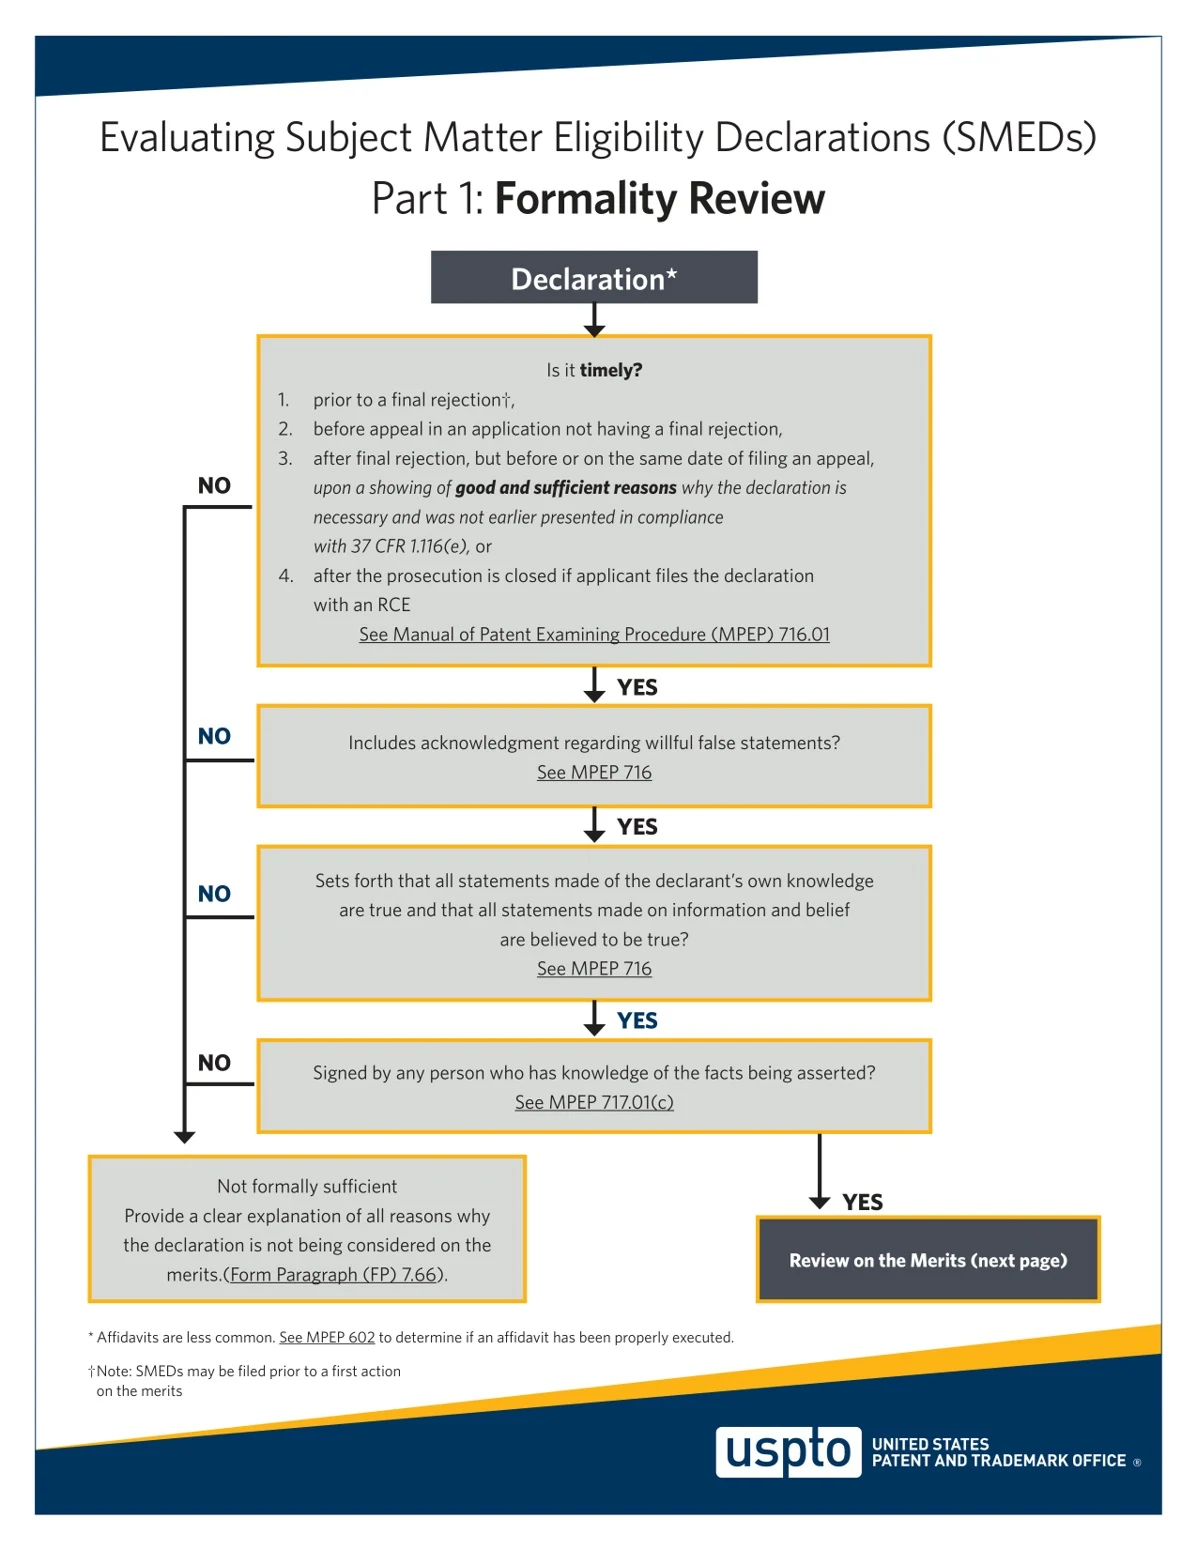
Cette dimension factuelle est le domaine approprié d'une déclaration d'admissibilité d'un sujet, ou SMED. Une SMED est une déclaration en vertu de 37 C.F.R. § 1.132 soumise pour traiter un sujet de rejet d'admissibilité. Bien utilisé, il ne demande pas au déclarant d'opine que les revendications soient admissibles au brevet. Il demande au déclarant de fournir des faits techniques à l'appui de l'argument d'admissibilité.
Le mémorandum d'examen de USPTO de décembre 4, 2025 indique qu'un SMED peut montrer comment une personne possédant une compétence ordinaire dans l'art interpréterait une spécification qui décrit une amélioration technologique, tout en soulignant que la preuve doit avoir un lien avec l'invention telle qu'elle est revendiquée, que la preuve objective doit être étayée par une preuve réelle, et que les conclusions juridiques sur l'admissibilité ne sont pas fondées sur le poids. Note de John A. Squires, sous la rubrique de Com. pour Intell. Prop. & Dir. de l'Office des brevets et des marques des États-Unis, au Bureau d'examen des brevets, Objet Déclarations d'admissibilité (déc. 4, 2025) (examineur SMED Memo).
Le mémoire du praticien d'avril 30, 2026 fait le même point de la part du demandeur. Il traite SMEDs comme une preuve particulièrement pertinente pour § 101, met l'accent sur le lien, avertit que SMEDs ne doit pas compléter indûment la spécification, et énonce le principe limite le plus important : les clauses définissent toujours l'invention. Note de John A. Squires, sous la rubrique de Com. pour Intell. Prop. & Dir. de l'Office des brevets et des marques des États-Unis, à tous les déposants de brevets et praticiens des brevets, Meilleures pratiques pour la présentation de la règle 132 Déclarations d'admissibilité des sujets (SMEDs) 3 (apr. 30, 2026) (apr. 2026 SMED Memo).
II. SMEDs sont des outils de construction de dossiers, pas des raccourcis d'admissibilité
Le point pratique le plus important est aussi le plus facile à surestimer. Un SMED n'est pas un substitut à la rédaction des revendications. Elle ne peut pas importer une incarnation non réclamée dans les revendications, ne peut pas corriger la divulgation manquante et ne peut pas convertir une revendication axée sur les résultats en une mise en oeuvre technologique. Cette limitation n'est pas seulement une question de préférence USPTO; elle reflète l'approche centrée sur la revendication de Federal Circuit de § 101.
Les allégations selon lesquelles le simple recours à un environnement technologique ne devient pas admissible simplement parce que le domaine environnant est technique. ChargePoint, Inc. v. SemaConnect, Inc., 920 F.3d 759, 766–74 (Fed. Cir. 2019). Les allégations qui facilitent un processus informatique sans citer de moyens technologiques d'amélioration demeurent vulnérables. Simio, LLC v. FlexSim Software Prods., Inc., 983 F.3d 1353, 1360–65 (Fed. Cir. 2020). Même dans un contexte de fabrication mécanique, une revendication de brevet ne peut pas simplement réciter un résultat souhaité sans revendiquer les moyens qui appliquent la loi de la nature d'une manière spécifique. Am. Axle & Mfg., Inc. v. Neapco Holdings LLC, 967 F.3d 1285, 1292–1301 (Fed. Cir. 2020).
Cette limitation centrée sur la revendication est renforcée par la hiérarchie des pouvoirs qui régit les orientations 101. USPTO peut être importante dans l'examen des brevets, mais elle ne modifie pas le droit matériel appliqué par les tribunaux de Federal Circuit ou de district. Dans In re Rudy, la Federal Circuit a déclaré que les directives d'admissibilité USPTO ne sont pas, en soi, le droit de l'admissibilité aux brevets, , n'ont pas force de loi, et ne lient pas l'analyse d'admissibilité du tribunal. 956 F.3d 1379, 1382–83 (Fed. Cir. 2020). Le tribunal a fait le même point de base dans d'autres affaires d'admissibilité. Voir In re Smith, 815 F.3d 816, 819 (Fed. Cir. 2016); Cleveland Clinic Found. v. True Health Diagnostics LLC, 760 F. Appl. x 1013, 1020 (Fed. Cir. 2019); In re Abel, 838 F. App=x 558, 560 (Fed. Cir. 2021). Les tribunaux ne sont pas non plus liés par des décisions du PTAB simplement parce qu'ils ont le statut de précédent au sein de l'organisme. ENCO Sys., Inc. v. DaVincia, LLC, 845 F. App=x 953, 957–58 (Fed. Cir. 2021).
Ainsi, le rôle pratique de l'orientation de l'USPTO est la preuve et la procédure. Il peut aider un demandeur à encadrer et à établir le dossier d'examen des brevets. Il peut aussi donner aux examinateurs une raison de recourir plus directement à des preuves techniques. Mais cela ne crée pas une norme d'admissibilité différente. L'écart entre la réceptivité de l'Office et la durabilité des litiges demeure réel.
Cette lacune devrait façonner la stratégie SMED. Un SMED devrait être rédigé pour satisfaire les attentes de l'examinateur en matière de preuve en vertu des règles 132 et USPTO, mais il devrait également créer un dossier qui pourrait survivre à un examen judiciaire ultérieur. La déclaration devrait donc identifier les faits qui comptent dans la doctrine Federal Circuit : comment la revendication change le fonctionnement de l'ordinateur ou du réseau; pourquoi la combinaison ordonnée n'était pas bien comprise, routinière et conventionnelle; pourquoi l'amélioration alléguée se reflète dans le langage de la revendication; et comment la spécification aurait transmis cette amélioration à une personne d'une compétence ordinaire dans l'art. Voir Berkheimer v. HP Inc., 881 F.3d 1360, 1368–70 (Fed. Cir. 2018); Enfish, LLC v. Microsoft Corp., 822 F.3d 1327, 1335–39 (Fed. Cir. 2016); BASCOM Glob. Internet Servs., Inc. v. AT&T Mobility LLC, 827 F.3d 1341, 1349–52 (Fed. Cir. 2016).
La même prudence s'applique Ex parte DesjardinsC'est vrai. Desjardins est utile parce qu'il illustre une voie d'admissibilité centrée sur les revendications de brevet où la revendication de brevet reflète une amélioration du fonctionnement d'un modèle d'IA lui-même. Ex parte Desjardins, n° d'appel 2024-000567, feuillet op. à 7–10 (P.T.A.B. sept. 26, 2025) (Comité d'examen des appels), désigné précédent nov. 4, 2025. Mais Desjardins n'est pas un port sûr pour les logiciels, l'IA, la fintech, le diagnostic, le commerce électronique ou d'autres technologies sensibles à l'admissibilité. Son utilité dépend de la question de savoir si les revendications de brevet en instance font état de l'amélioration technologique, et non seulement si la description du brevet décrit l'un ou le demandeur comme étant avancé.
Recentive Analytics fournit le principe de limitation. Dans ce cas, le Federal Circuit a soutenu que l'application de techniques génériques d'apprentissage automatique à la planification des événements et à la production de cartes réseau ne rendait pas le brevet de revendication admissible lorsque les revendications n'amélioraient pas la technologie d'apprentissage automatique elle-même. Recentive Analytics, Inc. v. Fox Corp., 134 F.4th 1205 (Fed. Cir. 2025). Le contraste entre Desjardins et Recentive est instructif, mais pas parfaitement symétrique. Desjardins reflète la voie à suivre pour les demandes d'indemnisation qui améliorent le fonctionnement du modèle; Recentive reflète la limite judiciaire pour les réclamations qui se contentent de déployer l'IA générique dans un nouvel environnement commercial ou opérationnel. Une revendication liée à l'IA est plus forte lorsqu'elle récite une amélioration spécifique au fonctionnement du modèle, à l'architecture de formation, au stockage, aux performances de calcul ou aux structures de données. Elle reste vulnérable lorsqu'elle applique simplement des fonctionnalités génériques d'IA ou de logiciel à un nouveau champ d'utilisation.
La meilleure vue, donc, est modeste mais utile: un SMED ne devrait pas demander à l'Office d'accepter une norme différente § 101. Elle devrait créer un dossier factuel discipliné montrant que les revendications de brevet, telles qu'elles sont rédigées et appuyées par la description du brevet, font état d'une amélioration technologique concrète dans le cadre de la jurisprudence applicable.
III. Le rôle de POSITA= dans § 101 est réel mais dérivé
La personne du métier joue un rôle central en droit des brevets, mais ce rôle varie selon la question examinée au regard de la loi. La section 103 demande expressément si l’invention revendiquée aurait été évidente pour une personne du métier (POSITA). 35 U.S.C. § 103. La section 112 dépend souvent de ce que la personne du métier aurait compris à la lecture de l’exposé. L’interprétation des revendications consiste à déterminer comment leur libellé aurait été compris à la lumière des éléments intrinsèques au brevet. Phillips v. AWH Corp., 415 F.3d 1303, 1312–17 (Fed. Cir. 2005) (en banc).
La section 101 est différente. Le POSITA ne décide pas de l'admissibilité. Au lieu de cela, le POSITA entre dans l'admissibilité par le biais de prédicats factuels : conventionnelité, amélioration technologique, caractérisation du processus mental, application pratique et signification de la revendication de brevet. Cette distinction est facile à brouiller dans l'examen des brevets. Une déclaration qui ressemble à un mémoire juridique peut être tentante, mais elle est moins utile que le témoignage qui prouve les faits techniques dont dépend l'argument juridique.
Le Federal Circuit a reconnu cette dimension factuelle dans Berkheimer v. HP Inc., considérant que la question de savoir si un élément de revendication d'un brevet ou une combinaison ordonnée est bien compris, routinière et conventionnelle est une question de fait. 881 F.3d à 1368–70. Aatrix Software, Inc. v. Green Shades Software, Inc. Il a également reconnu que les allégations factuelles concernant l'inconventionnalité ou l'amélioration de la fonctionnalité de l'ordinateur pouvaient être importantes au stade de la procédure. 882 F.3d 1121, 1128–30 (Fed. Cir. 2018).
Les cas Federal Circuit fournissent des voies d'admissibilité reconnues lorsque les faits techniques sont importants. Les réclamations adressées à une table de base de données autoréférentielle peuvent être admissibles lorsqu'elles sont axées sur une amélioration spécifique de la fonctionnalité de l'ordinateur. Enfish, 822 F.3d à 1335–39. revendications de brevet en utilisant des règles particulières pour automatiser l'animation peut être admissible lorsqu'ils récitent une amélioration spécifique plutôt que simplement invoquer un résultat. McRO, Inc. v. Bandai Namco Games Am. Inc., 837 F.3d 1299, 1313–16 (Fed. Cir. 2016). Un concept inventif peut résider dans un arrangement non conventionnel et non générique de composants connus. BASCOM, 827 F.3d à 1349–52. Les demandes de brevet de surveillance en réseau et de surveillance cardiaque peuvent être admissibles lorsqu'elles font état d'améliorations technologiques spécifiques. SRI Int’l, Inc. v. Cisco Sys., Inc., 930 F.3d 1295, 1303–04 (Fed. Cir. 2019); CardioNet, LLC v. InfoBionic, Inc., 955 F.3d 1358, 1368–71 (Fed. Cir. 2020).
Un SMED devrait être construit autour de ces prédicats factuels. Le déclarant peut expliquer ce que la spécification aurait transmis à un POSITA, quel était l'état de la technique, pourquoi une limitation ne peut pratiquement pas être exécutée mentalement, pourquoi une combinaison ordonnée n'était pas conventionnelle, ou comment la revendication change le fonctionnement du système. Le déclarant ne devrait pas simplement annoncer que les revendications sont --pas abstraits ou --brevets admissibles.
IV. La corroboration est la différence entre un SMED utile et un Vulnérable
Le guide USPTO permet à une SMED d'être signée par toute personne ayant connaissance des faits allégués, y compris un inventeur, un collègue, un expert indépendant ou tout autre témoin averti. Examineur SMED Memo 2. Mais l'admissibilité et la valeur probante sont différentes. Une déclaration d'inventeur dûment signée peut être saisie et examinée, mais elle sera plus convaincante si elle est corroborée.
Cette analogie a des limites. Les cas classiques de corroboration ne sont pas des cas SMED, et ils font
ne pas créer une règle catégorique selon laquelle SMEDs signé par l'inventeur est insuffisant. Mais ils reflètent un instinct de preuve durable dans le droit des brevets: les témoignages intéressés sur des faits techniquement significatifs sont plus forts lorsqu'ils sont étayés par des preuves objectives.
Dans Le brevet de fil barbelé, la Cour suprême a mis en garde contre les témoignages oraux concernant l'utilisation antérieure, notant les dangers de la mémoire effacée, l'exagération et l'intérêt personnel. 143 U.S. 275, 284–85 (1892). Dans Eibel Process Co. v. Minnesota & Ontario Paper Co., la Cour a souligné la valeur des dossiers contemporains sur la reconstruction de témoignages ultérieurs. 261 U.S. 45, 60–61 (1923).
Les cas de corroboration des Federal Circuit sont soumis à la même prudence. Dans Price v. Symsek, le témoignage de l'inventeur à lui seul était insuffisant pour prouver la conception, l'origine ou la priorité, et la corroboration a été évaluée selon une règle de raison. 988 F.2d 1187, 1194–95 (Fed. Cir. 1993). Woodland Trust v. Flowertree Nursery, Inc. mis en garde contre le recours à des témoignages oraux non corroborés concernant l'invalidation d'une utilisation antérieure. 148 F.3d 1368, 1371–73 (Fed. Cir. 1998). Finnigan Corp. v. International Trade Commission a réitéré la nécessité d'une corroboration lorsque le témoignage concerne une invention antérieure ou une réduction de la pratique. 180 F.3d 1354, 1367–70 (Fed. Cir. 1999). Singh v. Brake a déclaré le problème de politique directement : les témoins intéressés peuvent être tentés de se souvenir ou de caractériser les événements d'une manière qui leur est propre. 222 F.3d 1362, 1367 (Fed. Cir. 2000).
La même leçon de preuve s'applique à SMEDs. La question n'est pas de savoir si le témoignage de l'inventeur est autorisé. Ça l'est. La question la plus difficile est de savoir combien de poids le témoignage devrait recevoir. Dans EmeraChem Holdings, LLC v. Volkswagen Group of America, Inc., le Federal Circuit a rejeté le témoignage de déclaration non étayée comme une assertion «nue» et des déclarations distinguées appuyées par des détails explicatifs ou des preuves. 859 F.3d 1341, 1345–48 (Fed. Cir. 2017). Un SMED qui déclare simplement que les revendications améliorent la technologie est vulnérable pour la même raison.
Le mémorandum de l'examinateur lui-même pointe dans le même sens: les preuves objectives doivent être étayées par des preuves réelles, et les conclusions juridiques ne peuvent être prises en considération même si la base factuelle sous-jacente peut être convaincante. L'examinateur SMED Memo 3. Il convient donc de corroborer une forte SMED par des documents techniques contemporains, RFCs, des normes, des diagrammes d'architecture, des journaux de systèmes, des extraits de code source, des données de benchmarking, des dossiers de conception, des publications techniques, des captures d'écran de flux opérationnels ou des témoignages d'experts indépendants.
La corroboration remplit au moins trois fonctions. Il réduit le risque que la déclaration soit rejetée en tant que plaidoyer intéressé. Il convertit les grandes caractérisations techniques en faits spécifiques. Et cela rend le dossier d'examen du brevet plus utile si le brevet fait plus tard l'objet d'une requête en règle 12, d'une requête en jugement sommaire, d'une procédure postérieure à la délivrance ou d'un appel. La déclaration ne devrait pas demander à l'examinateur ou au tribunal ultérieur de prendre le mot de déclarant pour le caractère technique du système. Il devrait guider le décideur à travers des preuves objectives montrant comment fonctionne l'architecture revendiquée.
V. Étude de cas 1 : Commerce électronique par courriel et paquet de contrôle d'authentification
La première déclaration, déposée dans la demande no 17/883,539 pour le commerce électronique basé sur l'e-mail, fournit un exemple utile de la façon dont un SMED peut recadrer une caractérisation de haut niveau de l'examinateur. Le risque d'admissibilité est évident : un examinateur peut caractériser les allégations comme de la publicité, de la commercialisation ou de la vente de biens par courriel. Les tribunaux peuvent être réceptifs à cet encadrement de haut niveau si les revendications semblent réciter un peu plus qu'une transaction commerciale effectuée avec des composants informatiques génériques.
La déclaration répond en identifiant un problème technique de niveau inférieur: comment un système de commerce électronique peut déterminer si un email de commande SMTP retourné généré à partir d'un hyperlien mailto doit être fiable pour l'exécution de la commande lorsque le message arrive en dehors d'une session de commande continue contrôlée par le serveur. Déclaration de John P. Killoran, Jr. Sous 37 C.F.R. § 1.132 ¶ 199–201, U.S. Demande de brevet no. 17/883,539 (mai 9, 2026) (=539 SMED=).
La théorie de la déclaration n'est pas que SMTP, mailto links, UUIDs, processeurs, bases de données ou interfaces réseau ont été nouvellement inventés. Elle affirme plutôt que l'amélioration alléguée réside dans une architecture ordonnée particulière : stockage du contexte d'authentification côté serveur, y compris un UUID dans un chemin de transaction mailto-généré, réception d'un email de commande SMTP retourné, analyse des champs retournés, validation de ces champs contre un paquet de contrôle d'authentification stocké, application de l'expiration et exécution conditionnelle de l'ordre. *539 SMED ¶ 153–58.
C'est dans ce contexte que l'on s'attache à BASCOMC'est vrai. La déclaration ne repose pas sur la nouveauté de chaque élément isolément. Il met plutôt l'accent sur l'arrangement ordonné de composants connus et sur le changement de fonctionnement du système qui en résulte. BASCOM, 827 F.3d à 1349–52. La même stratégie est compatible avec Enfish et SRI parce qu'il s'efforce d'identifier une amélioration spécifique dans le fonctionnement de l'ordinateur ou du système de transactions en réseau, plutôt que de simplement mettre en œuvre une pratique commerciale sur la technologie générique. Enfish, 822 F.3d à 1335–39; SRI, 930 F.3d à 1303–04.
C'est également là que la stratégie est vulnérable. Si le langage de revendication n'exige pas réellement l'architecture de contrôle d'authentification, la déclaration ne peut pas la fournir. Si la revendication récite simplement la réception d'un courriel et le traitement d'une ordonnance, l'examinateur ou un tribunal peut rejeter la déclaration comme décrivant une incarnation plutôt que l'invention revendiquée. La force du SMED dépend donc de la correspondance entre l'architecture technique revendiquée et les limites réelles des revendications de brevet.
La déclaration est la plus forte lorsqu'elle utilise la corroboration. Il cite les normes SMTP et mailto pour expliquer que SMTP transporte des courriels et qu'un mailto URI compose un message, mais ni l'un ni l'autre ne fournit le paquet de contrôle d'authentification côté serveur revendiqué, la vérification champ par champ, ni la porte d'expiration. 539 SMED ¶ 90–94. Il cite également RFC 4122 pour le principe selon lequel la possession de UUID à elle seule ne doit pas être traitée comme une capacité de sécurité, et utilise les directives OWASP pour expliquer la différence technique entre le contexte de session web continue et le chemin de transaction de SMTP/mailto revendiqué. 539 SMED ¶ 195–98.
L'histoire technique est simple mais pas automatique : l'email retourné n'est pas auto-authentique. Le système ne procède pas directement de la réception de l'e-mail à l'exécution de la commande. Le message retourné est analysé et authentifié par rapport à un paquet de contrôle d'authentification côté serveur lié à l'expiration avant l'exécution de l'ordre. *539 SMED ¶ 198–203.
Pour la pratique future de SMED, cette étude de cas enseigne que la déclaration doit identifier la limite de confiance. Ici, la limite de confiance se situe entre la réception de l'email de commande SMTP retourné et l'exécution de la transaction. L'amélioration technique de la revendication est le mécanisme qui empêche qu'un courriel soit traité comme une commande valide simplement parce qu'il a été reçu.
VI. Étude de cas 2 : Générateur de jetons fournisseurs et sécurité de jetons d'État
La deuxième déclaration, déposée dans la requête no 19/024,922 pour le générateur de jetons de Vendor, est un modèle plus propre de la pratique moderne SMED. Elle précise expressément que la déclaration n'est présentée que pour le § 101 et non pour la nouveauté, l'évidence, la description écrite, l'habilitation, la définition ou toute autre question de brevetabilité. Déclaration de John P. Killoran, Jr. Sous 37 C.F.R. § 1.132 ¶ 1–3, U.S. Demande de brevet no. 19/024,922 (mai 30, 2026) (=922 SMED(En milliers d'euros) Cette séparation permet de suivre la recommandation de USPTO, selon laquelle les candidats doivent déposer séparément SMEDs afin d'éviter d'associer des preuves d'admissibilité à des preuves de 102, § 103, ou 112. Avr. 2026 SMED Mémo 3–4.
La théorie fondamentale de la déclaration est que les revendications de brevet ne sont pas dirigées simplement à l'utilisation d'email pour effectuer un achat. Au lieu de cela, ils récitent une architecture de sécurité ordonnée pour les messages de transaction basés SMTP contenant des instructions de transaction tokenized. L'architecture comprend la réception d'un message SMTP contenant un jeton, le décodage du jeton, la validation de la fraîcheur du jeton, la vérification du statut d'utilisation unique, l'enregistrement de l'utilisation du jeton, l'authentification de l'expéditeur contre les informations de jeton décodé, la vérification que le vendeur est autorisé à générer le jeton, et l'exécution de la transaction seulement lorsque ces vérifications de sécurité réussissent. *922 SMED ¶ 201–05.
Cette déclaration est particulièrement forte parce que l'amélioration technique est corroborée par de multiples concepts objectifs familiers en ingénierie de la sécurité : validation d'expiration, de non-ce ou d'une utilisation unique, état de datastore d'utilisation de jetons, authentification des fournisseurs cryptographiques ou MAC, validité des clés, appariement des jetons d'expéditeur et exécution conditionnelle. La déclaration explique que le décodage des jetons permet au système de commerce électronique de récupérer les informations relatives au client, au vendeur et à la transaction à partir du jeton plutôt que de ne s'appuyer que sur du texte visible de l'email ou des informations de l'expéditeur apparent; les adresses de validation d'expiration sont des risques inexistants; les adresses de validation d'utilisation non-ce ou à usage unique rejouent le risque; l'enregistrement d'utilisation des jetons crée un état persistant; l'authentification de l'expéditeur lie le message SMTP à la décodage de l'identité du client; et la vérification de l'auteur-fournisseur lie le jeton à un fournisseur autorisé. *922 SMED ¶ 203–05.
La déclaration comprend également un tableau de correspondance entre les limites des revendications de brevets aux fonctions techniques et le support représentatif de la description des brevets. Ce tableau identifie le message mailto-généré, jeton généré pour le lien mailto, identifiant du fournisseur, données de transaction, durée d'expiration, valeur de non-ce ou d'utilisation unique, token-use datastore, authentification de l'expéditeur, vérification fournisseur-authenticateur, mise en œuvre de MAC, et la prévention du replay basé sur les comptes de contrôle. *922 SMED ¶ 195–200.
Ce genre de table de liaison est important. Il rend le travail de l'examinateur plus facile, mais il rend aussi le dossier plus prêt pour les litiges. Si un tribunal ultérieur demande si l'amélioration alléguée est effectivement revendiquée, le tableau fournit au demandeur un dossier concis montrant la correspondance entre le langage de revendication du brevet, la fonction technique et l'appui à la description du brevet. C'est précisément la discipline requise par Point de charge, Simioet Axe américain: l'amélioration doit être dans les revendications de brevet, pas seulement dans la description du brevet ou dans la caractérisation d'un expert.
Cette déclaration anticipe également mieux le problème du poids de la preuve. Il dit que le déclarant n'offre pas de conclusion juridique sur l'admissibilité, mais qu'il fournit plutôt un témoignage technique sur la façon dont un POSITA comprendrait la spécification et les revendications. 922 SMED ¶ 201–03. Cela est conforme à l'instruction de l'examinateur selon laquelle les conclusions juridiques ne sont pas fondées sur le poids, alors que les bases factuelles sous-jacentes peuvent être convaincantes. Examineur SMED Memo 3.
Pourtant, même cette déclaration plus forte n'est pas à l'abri des attaques. Un examinateur ou un tribunal peut dire que les contrôles d'expiration, la validation non-ce, l'enregistrement de jeton, l'appariement de l'expéditeur et la vérification cryptographique sont des concepts de sécurité familiers appliqués à un contexte de commerce électronique. La réponse ne peut pas être simplement que ces concepts sont techniques. La réponse la plus forte est que la revendication de brevet récite une combinaison ordonnée particulière adaptée aux messages de transaction tokenized SMTP, et que la description de brevet soutient cette architecture comme un changement dans la façon dont le système de commerce électronique traite de tels messages avant l'exécution.
Ici aussi, la corroboration peut être encore renforcée. La déclaration fait déjà référence aux normes techniques et aux concepts de sécurité. Les futures itérations pourraient ajouter des enregistrements du cycle de vie clé du fournisseur, des diagrammes de génération de jetons, des champs de jetons codés et décodés, des extraits de schéma de datastore, des pseudocodes pour l'enregistrement de non-ces, des journaux de replay-rejection, des exemples de vérification MAC ou des témoignages d'experts indépendants en matière de sécurité. Ces matériaux aideraient à éviter EmeraChem problème: la déclaration ne se bornerait pas à affirmer que le système est sécurisé ou technologique; elle démontrerait le comportement spécifique du système par des preuves objectives. EmeraChem, 859 F.3d à 1345–48.
VII. Conclusion
SMEDs sont précieux parce qu'ils permettent aux demandeurs de construire un dossier factuel pour § 101. Ils peuvent expliquer ce qu'un POSITA aurait compris à partir de la spécification et des revendications, identifier le problème technologique, décrire le mécanisme technique, réfuter les affirmations conventionnelles ou mentales non soutenues, et montrer pourquoi la combinaison de revendications ordonnées modifie le fonctionnement du système.
Mais SMEDs sont des outils limités. Les revendications doivent réciter l'amélioration technologique. La spécification doit l'étayer telle qu'elle a été déposée. La déclaration doit avoir un lien avec les revendications. Et le témoignage devrait être corroboré.
Les deux déclarations Swoop illustrent la bonne direction. La déclaration de commerce électronique par courriel identifie un paquet de contrôle d'authentification côté serveur relié à UUID et lié à l'expiration qui modifie la façon dont un message SMTP/mail retourné pour commander est traité avant l'exécution de la commande. La déclaration de Vendor Token Generator identifie une architecture de sécurité de jeton liée à l'expéditeur, cryptographiquement vérifiable, pour les messages de transaction basés sur SMTP. Les deux déclarations éloignent l'analyse du résultat commercial de haut niveau et vers le comportement du système revendiqué.
C'est le cœur de la bonne pratique SMED : ne demandez pas au déclarant de secourir l'admissibilité. Utiliser le déclarant pour prouver, avec des faits techniques tirés d'une revendication et corroborés, que l'invention revendiquée était technologique dès le début.